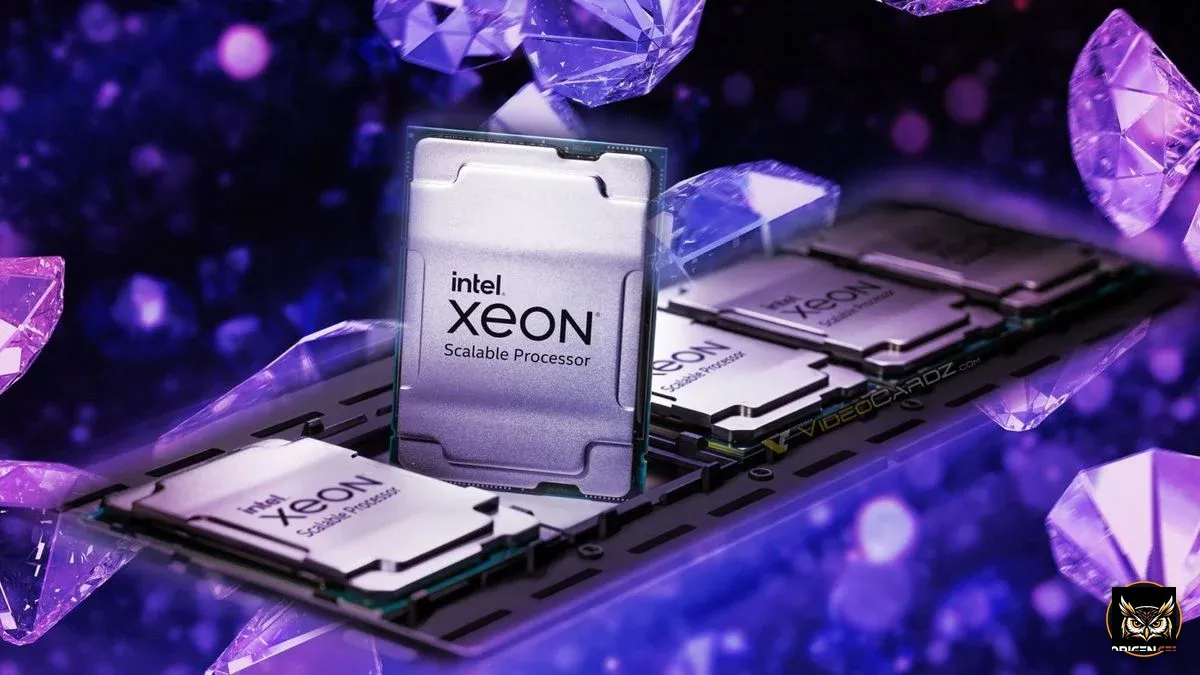
Intel definió el punto final para una de sus tecnologías de seguridad más discutidas en centros de datos: Software Guard Extensions (SGX) dejará de existir después de la generación de procesadores Xeon 'Diamond Rapids'. La compañía concentrará todos sus esfuerzos de silicio en Trust Domain Extensions (TDX), un paradigma diseñado para resolver las crecientes demandas de cómputo confidencial, nubes empresariales y cargas masivas impulsadas por inteligencia artificial agéntica.
Esta decisión marca el cierre de un ciclo de casi una década para los enclaves seguros a nivel de aplicación en el catálogo corporativo de Intel, transfiriendo la responsabilidad del aislamiento directamente a máquinas virtuales completas protegidas por hardware.
Vector de Ataque y Origen de la Vulnerabilidad
El declive de SGX no ocurre en el vacío. Concebida originalmente para proteger código y datos sensibles mediante enclaves de memoria aislados del sistema operativo y del hipervisor, la tecnología sufrió el embate constante de investigaciones académicas y auditorías de seguridad. Durante años, vectores de ataque basados en ejecución transitoria y canales laterales (side-channel attacks)—como Foreshadow (L1TF), Plundervolt, SGAxe y SmashEx—demostraron que aislar regiones específicas de memoria dentro de un mismo espacio de direccionamiento dejaba expuesta la superficie microarquitectónica del procesador.
Mitigar estos fallos exigió parches de microcódigo que degradaron el rendimiento de la memoria paginada protegida (EPC, Enclave Page Cache) y obligaron a los desarrolladores a reescribir software completo para adaptarlo al modelo restrictivo de SGX. Frente a este escenario, Intel desarrolló Trust Domain Extensions (TDX), un enfoque radicalmente distinto que aísla máquinas virtuales completas (Trust Domains) del hipervisor subyacente y de otros inquilinos en el servidor mediante cifrado de memoria por hardware y control estricto de registros de CPU.
| Característica Técnica | Intel SGX (Legado) | Intel TDX (Actual / Futuro) | Impacto Arquitectónico |
|---|---|---|---|
| Unidad de Aislamiento | Enclave de aplicación individual | Máquina Virtual completa (Trust Domain) | Elimina la necesidad de reescribir aplicaciones propietarias. |
| Superficie de Ataque | Canales laterales y fugas transitorias en caché | Aislamiento a nivel de silicio frente al hipervisor | Reduce drásticamente la exposición a hipervisores comprometidos. |
| Gestión de Memoria | Enclave Page Cache (EPC) limitada | Cifrado transparente MKTME / TME-MK | Escala a terabytes de memoria RAM sin cuellos de botella severos. |
| Compatibilidad de Software | Requiere SDK y adaptación de código | Transparente para sistemas operativos invitados | Despliegue inmediato en contenedores y stacks empresariales. |
| Enfoque de Cargas | Microservicios y firmas criptográficas | Cómputo confidencial, Cloud y LLMs/IA | Soporte nativo para pipelines complejos de IA agéntica. |
Alcance, Medidas de Mitigación y Estado Actual
La arquitectura Xeon 'Diamond Rapids' servirá como el último escalón donde ambas tecnologías coexistirán en el catálogo de Intel. Para los administradores de infraestructura y proveedores de servicios en la nube (CSPs), esto establece una ventana de transición clara: las soluciones que aún dependen de enclaves SGX deberán migrar sus flujos de trabajo hacia entornos basados en TDX.
La urgencia de esta transición responde directamente al auge de la inteligencia artificial agéntica y los modelos de lenguaje masivos ejecutados en infraestructuras compartidas. Los agentes autónomos procesan credenciales de API, tokens de autenticación y bases de datos corporativas en tiempo real. Proteger estos flujos dentro de un enclave fragmentado de SGX resultaba impráctico debido a los límites de memoria; TDX, en cambio, permite levantar instancias enteras de inferencia con cifrado transparente en memoria RAM, impidiendo que administradores de la nube con privilegios de root intercepten parámetros confidenciales.
Veredicto Geek: El retiro programado de SGX demuestra que la seguridad moderna en centros de datos ya no tolera parches microarquitectónicos sobre conceptos heredados. TDX es la respuesta correcta para la era del cómputo confidencial, simplificando la vida a los ingenieros de sistemas al proteger la máquina virtual completa sin penalizaciones asfixiantes de rendimiento.
Las organizaciones que despliegan cargas confidenciales deben auditar desde hoy sus dependencias criptográficas, planificar la transición de sus imágenes de contenedor hacia arquitecturas compatibles con TDX y verificar que sus hipervisores KVM o VMware soporten las extensiones de dominio seguro antes de la llegada comercial de las plataformas que sucederán a Diamond Rapids.