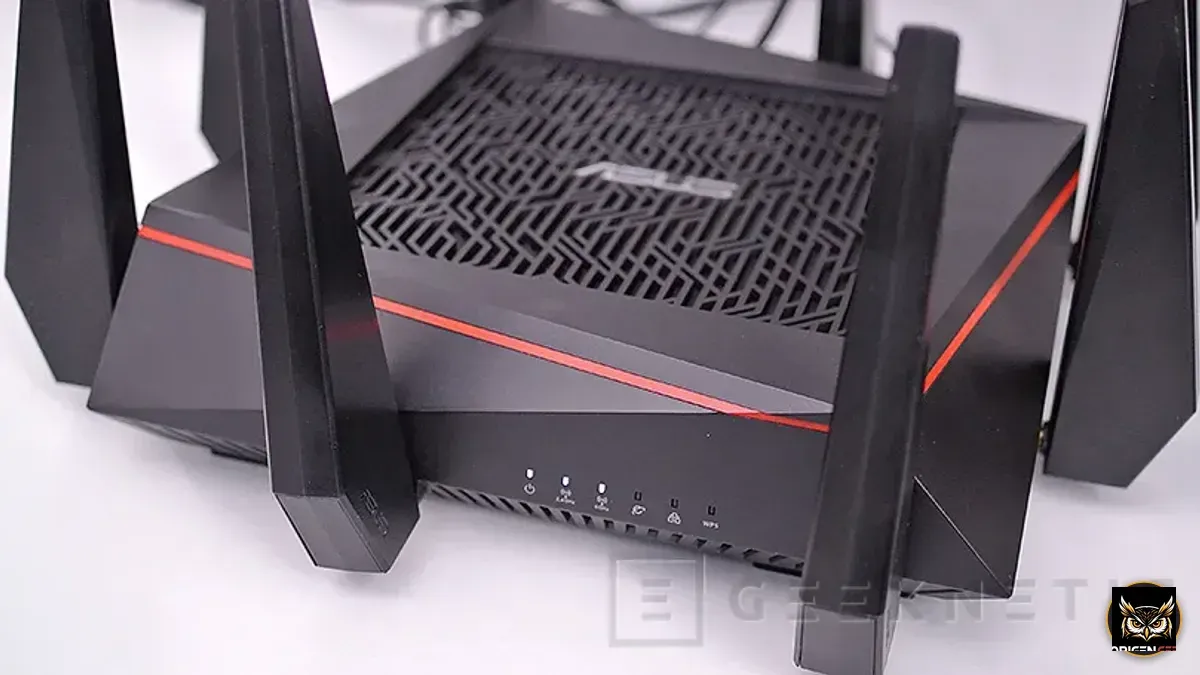
Una vulnerabilidad crítica acaba de comprometer la primera línea de defensa de las redes domésticas y profesionales de última generación. Los routers Wi-Fi 7 de ASUS con la rama de firmware 3.0.0.6_102 presentan un fallo severo de autenticación que expone el acceso administrativo completo del dispositivo. La amenaza no es menor: permite que un actor malicioso sin credenciales tome el mando del tráfico, modifique configuraciones de red y comprometa el resto de los dispositivos conectados.
El incidente afecta a hardware de gama alta, diseñado para manejar anchos de banda masivos y baja latencia. El problema se descubrió en la capa de validación del software de administración, dejando abierta la puerta a intrusiones directas.
Evasión de credenciales y control total: la falla en la rama 3.0.0.6_102
El núcleo del problema reside en una falla de autenticación incorrecta (improper authentication). En términos prácticos de ingeniería de software, los mecanismos encargados de verificar la identidad del usuario no validan de forma estricta los tokens de sesión ni las solicitudes entrantes antes de conceder privilegios de superusuario.
¿Qué significa esto en un escenario real? Que un atacante situado en una red adyacente puede enviar paquetes manipulados a la interfaz de administración web y saltarse por completo la pantalla de inicio de sesión. No necesita descifrar contraseñas por fuerza bruta ni recurrir a ingeniería social. La lógica interna del firmware simplemente omite la comprobación.
Una vez dentro con privilegios administrativos, el vector de ataque se ramifica:
- Alteración de servidores DNS: El atacante puede redirigir las peticiones de navegación hacia servidores maliciosos para clonar sitios bancarios o plataformas de correo.
- Exfiltración de credenciales Wi-Fi: Acceso directo a las claves WPA2/WPA3 y a la topología interna de la red local.
- Inyección de código y persistencia: Posibilidad de cargar binarios no autorizados o convertir el router en un nodo zombi para redes de denegación de servicio distribuido (DDoS).
El riesgo se multiplica si el dispositivo tiene habilitada la administración remota a través de la interfaz WAN (Wide Area Network), ya que la superficie de ataque deja de limitarse al entorno local.
Del panel de administración al soporte oficial: medidas inmediatas de mitigación
ASUS comenzó a desplegar de forma inmediata los parches correspondientes para neutralizar esta vulnerabilidad en los modelos afectados. Si tienes un router Wi-Fi 7 de la marca, la aplicación del parche no puede esperar.
Para blindar tu red, sigue estas acciones recomendadas de forma inmediata:
- Actualizar el firmware vía interfaz web: Ingresa a la consola de administración local (habitualmente en
192.168.1.1orouter.asus.com), ve a Administración > Actualización de Firmware y busca la compilación más reciente distribuida por el fabricante. - Instalación manual desde el sitio de soporte: Si el sistema de búsqueda automática no reporta la nueva versión, visita la página oficial de soporte de ASUS, descarga el paquete correspondiente al modelo exacto y cárgalo de forma manual.
- Desactivar el acceso remoto por WAN: En la sección Administración > Sistema, asegúrate de que la casilla «Habilitar acceso web desde WAN» esté desactivada. La consola de control nunca debe ser accesible desde la internet pública.
- Restringir la administración a direcciones IP específicas: Configura el filtrado de red para que únicamente computadoras autorizadas por cable Ethernet puedan comunicarse con los puertos del panel de control.
- Auditoría de credenciales: Cambia la contraseña maestra de acceso al panel web y reemplázala por una clave robusta con longitud superior a 16 caracteres, combinando números y símbolos.
Veredicto Geek: La adopción temprana de tecnología puntera como Wi-Fi 7 exige una disciplina rigurosa de mantenimiento. Las nuevas pilas de software suelen acarrear fallos lógicos imprevistos. No postergues este parche: un router comprometido anula cualquier capa de seguridad que tengas instalada en tus computadoras o consolas.