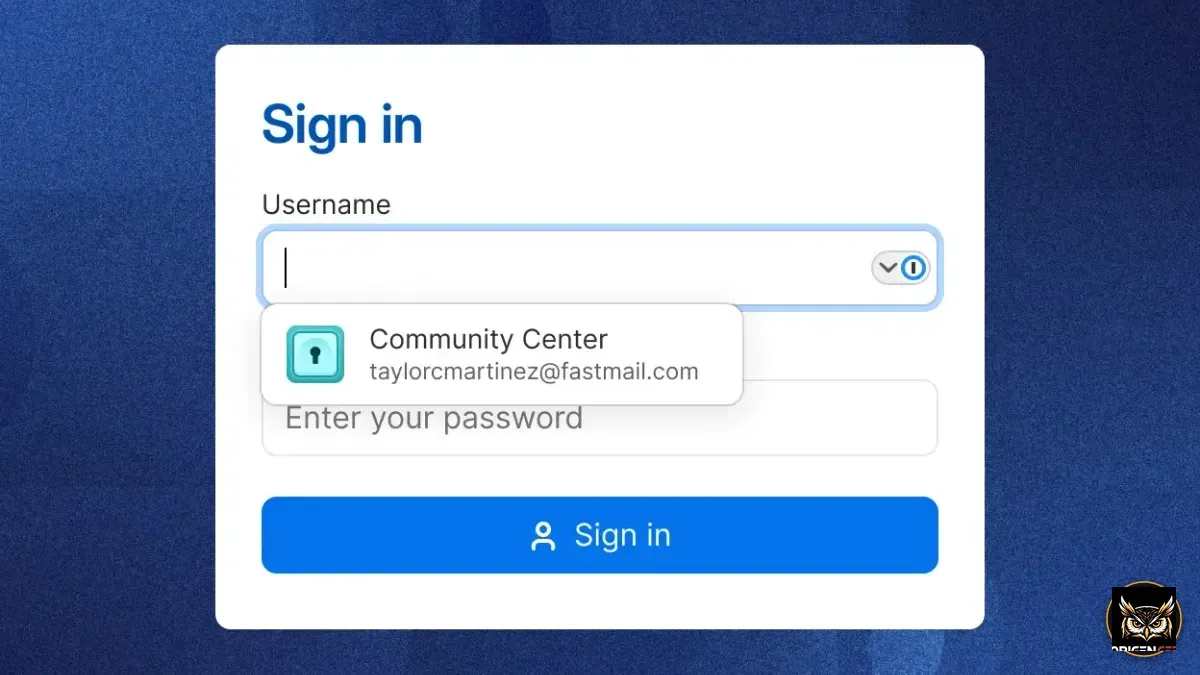
Reducir a cero la exposición de credenciales en texto plano durante la automatización con IA. Ese es el gran objetivo. Hasta hoy, entregarle una contraseña en texto plano a un modelo de lenguaje o a un script de automatización era una temeridad informática. Si el agente sufría una inyección de prompt o guardaba trazas en sus logs de entrenamiento, tu clave quedaba expuesta para siempre.
La respuesta no se hizo esperar. 1Password acaba de desplegar una arquitectura de acceso seguro diseñada específicamente para que agentes de inteligencia artificial realicen tareas autónomas en tu nombre sin tener acceso jamás a las contraseñas reales en su contexto de memoria.
La arquitectura Zero-Knowledge adaptada a la automatización con IA
El problema técnico de los agentes autónomos que navegan la web o interactúan con APIs es que necesitan autenticarse. Si el modelo lee el texto de la clave para escribirlo en un formulario, la información pasa a formar parte de su ventana de contexto. Un atacante hábil podría manipular la entrada del agente para exigirle que muestre los datos almacenados en su memoria inmediata.
Para solucionar esta grieta, la firma integró cuentas de servicio e infraestructura de credenciales efímeras conectadas mediante SDKs para lenguajes de programación como Python y TypeScript. El agente nunca procesa la cadena de texto de la contraseña, sino que interactúa con un token de acceso delegado con alcance estrictamente limitado.
| Especificación Técnica | Autenticación Tradicional con IA | Protocolo 1Password para Agentes | Impacto / Diferencia |
|---|---|---|---|
| Manejo de Credenciales | Inyección de texto plano en prompt o código | Tokens de acceso de servicio (Service Accounts) | Cero riesgo de filtración en logs del modelo |
| Nivel de Privilegios | Acceso total a la cuenta o bóveda | Permisos de alcance definido (Scoped Access) | Aislamiento estricto de secretos sensibles |
| Arquitectura de Cifrado | Dependiente del script del desarrollador | Cifrado E2E con modelo Zero-Knowledge | Neutraliza ataques por inyección de prompt |
| Gestión de Sesiones | Sesiones persistentes sin expiración | Tokens efímeros revocables en tiempo real | Reducción drástica de la superficie de ataque |
| Integración de Software | Métodos manuales e inseguros | SDKs nativos para Python, TypeScript y Go | Implementación limpia en entornos de desarrollo |
Agentes autónomos en producción: cómo evitar el robo de tokens
El funcionamiento tras bambalinas es impecable desde la perspectiva de la ingeniería de software. Cuando un agente de IA necesita realizar una compra, consultar una base de datos o autenticarse en una plataforma de terceros, solicita la autorización mediante la API de 1Password.
El sistema autentica la petición de forma remota y ejecuta la acción en un entorno seguro aislado. La contraseña se completa o se autentica mediante tokens sin que el valor real en texto plano pase por la memoria de trabajo del modelo de lenguaje.
¿Por qué esto cambia las reglas del juego?
Porque la seguridad basada en el principio de mínimo privilegio finalmente llega al desarrollo de software con IA. Si un bot sufre un secuestro de sesión mediante un ataque de inyección de prompt, el atacante no podrá extraer la contraseña maestra ni las credenciales de otros servicios, ya que el agente simplemente no las posee.
Dictamen Técnico: La propuesta de 1Password establece el estándar que la industria necesitaba para la era de la automatización. Implementar este protocolo de cuentas de servicio es un paso obligatorio para cualquier desarrollador o empresa que busque desplegar agentes autónomos sin dejar una puerta trasera abierta en su infraestructura.
La adopción de agentes que ejecuten tareas por nosotros es inevitable. Sin embargo, la seguridad no podía seguir dependiendo de trucos en el código local o credenciales pegadas en variables de entorno. La infraestructura para que la IA trabaje de forma autónoma ya está lista; ahora la pelota está en el campo de los desarrolladores para implementar estos estándares antes de que los incidentes de seguridad comiencen a multiplicarse.